
USDX 脱锚事件的分析与启示:什么崩塌了,又该修复什么
近几年,DeFi 中与 vault 和稳定币挂钩的产品接连爆雷。本文尝试把这条时间线串成一个连贯的故事,并在其中提炼出共同的结构性问题。核心观点很简单:建立在不透明结构上的高收益,在平时看起来像“业绩”,但当外部冲击与内部瓶颈同时到来时,就会变成压断系统的杠杆。 如今市场给资产定价时,看重的已不再是“谁在管理”,而是这些资金究竟是基于怎样的流程和数据被管理。
1. 发端:Vault・收益型产品的扩张、警告与忽视
随着时间推移,DeFi 里诞生了数量庞大的 vault 和收益型产品。把风险藏在幕后、只把收益率摆在台前的结构,几乎成了行业标准。“隔离策略(isolated strategy)”“市场中性(market neutral)”“Delta 中性(delta neutral)”等标签取代了真正的信任。用户不再自己监控单个仓位,而是把对冲、展期、抵押管理整包交给所谓的“风险策展人(risk curator)”。
在这个过程中,社区的一部分人很早就发出了警告。xUSD、Midas LYT 等产品反复被点名为典型案例。批评者主要指出了两点。
第一,对链下对冲的依赖以及权力集中型(permissioned)赎回结构,对外是不可见的。如果外部无法验证这些对冲仓位是否真实存在、头寸方向和规模如何、展期是否按时进行、保证金缓冲是否充足,也无法判断赎回权究竟是写在代码里的权利,还是运营方的自由裁量,那么系统在冲击面前就极其脆弱。
第二,在同一条风险轴线上叠加了多层杠杆。表面上看,许多 vault 和市场彼此隔离,但如果它们共享同一稳定币、同一套对冲、同一个 oracle,本质上只有标签不同而已。为了多挤出一点点收益,在这套结构上不断加回路,等于把“隔离”的承诺消解殆尽。
当这些警告大多被忽视时,11 月 3 日大型 Balancer V2 漏洞攻击爆发。攻击者利用可组合稳定池在精度(舍入)上的缺陷,在多条链上盗走了逾 1 亿美元资产。攻击本身并未直接针对 xUSD 或 USDX,但却整体抬升了 DeFi 的风险溢价。交易所和借贷协议在短时间内重新绘制保证金要求、资金费率和借贷利率曲线,是完全自然的反应。从那一刻起,问题就变成了:系统的哪一段会先断裂。
随着市场压力上升,xUSD 发行方 Stream Finance 遭遇了大量赎回需求。用户开始把 xUSD 兑回 USDC,或换入其他资产,这一流向在短时间内迅速加速。此后的情节极具“教科书”意义:失去锚定的代币、反应迟缓的 oracle、堵塞的赎回通道以及被杠杆吹大的 TVL,全都叠加在同一张图上。
2. 暴跌与不良资产:价格崩塌、Oracle 错误与 Bad Debt
从 11 月初开始,xUSD 的价格剧烈震荡。综合社区记录,这一代币一度被炒到 1.26 美元的高位,随后掉头下行,跌至约 0.07 美元。Stream Finance 官方承认本次事件造成了约 9,300 万美元的损失。若只看这一部分,或许还能被视作单一项目的爆雷。
问题在于,xUSD 在链上被广泛用作抵押品。在 Silo Finance、Morpho、Euler、Enclabs Finance 等部分过抵押借贷协议中,xUSD 的 oracle 价格被错误地固定在 1.26 美元附近。即便链上现价已暴跌,oracle 仍给出 1 美元以上的读数。结果是,以 xUSD 为抵押的仓位无法被正常清算,多个市场中的 bad debt(不良债务) 迅速累积。社区对窟窿规模的估计大致落在1 亿至 3 亿美元区间,但最终数字仍取决于各协议事后结算和披露的结果。
连锁冲击马上传导到了其他稳定币。Elixir 的 deUSD 有 65% 的抵押品依赖 xUSD。随着 xUSD 崩盘,deUSD 也从1 美元一路跌至约 0.007 美元,项目事实上进入终止阶段。价格图和成交数据清晰地记录了断崖式下跌与流动性枯竭。
大致相同的时间点,Aave 在以太坊主网上临时暂停了接受 deUSD、sdeUSD 作为抵押品的市场。Oracle 对 deUSD 的价格读数一度低至 0.86 美元,而部分路径上仍能看到 1.06 美元左右的价差。Aave 在此选择“先暂停再评估风险”,而不是“在稍有滞后、且可能错误的价格上继续运行”。从系统设计角度看,这体现的是:在错误状态下继续运转,不如先停下来。
同一时期,USDX 与 sUSDX 的防线也被攻破。11 月 6 日,USDX 跌入0.35–0.60 美元区间,部分聚合器甚至记录到0.30 美元附近的成交。此前一直在1.1 美元附近交易的 sUSDX,也在前后几日暴跌至0.6 美元区间。这不只是价格波动,而是市场在给出一个信号:“赎回机制是否真的在运转?”。
USDX 的赎回结构从一开始就是权限控制型的。只有通过 KYC/KYB 的地址才能直接赎回,且以 USDT 计价的7 天期赎回为默认路径。在危机中,赎回网关出现延迟,导致基础资产(USDX)与质押权益(sUSDX)之间的转换基本停摆。套利者不再愿意扮演那个“低价买入、按面值赎回、赚取差价”的最后买家角色。之后的价格数据中,可以清晰看到 USDX 一度下探至约 0.064 美元。
运营方随后宣布了所谓的“恢复安排(recovery arrangement)”。问题在于,该方案被描述为“自愿的恢复努力”,并明确指出不构成法律上的赎回义务或保证。当一个平时强调合规、监管框架的项目,在关键时刻转而宣称“这不是法律义务”时,市场会立刻把这理解为缺乏按面值赎回的权利。从那一刻起,USDX 只是一种“目标价为 1 美元的代币”,而不再是持有人“可向谁主张 1 美元”的权利凭证。
对于暴露在相关抵押上的协议,处理方式则大相径庭。Lista DAO 通过广为人知的提案 LIP‑022 发起了一小时的紧急投票,并在投票结束前就使用闪电贷强制清算了 USDX 仓位。之后,该市场的借款利率被重置为3%。当时有报道指出,其瞬时借款利率一度飙升至数百个百分点。相对地,另一些市场几乎放任亏空不管,没有给出明确的应对,进一步放大了不确定性。
在 Sei 生态 中,sfastUSD 同样从1 美元崩到接近 0。接受其为抵押品的 Yei Finance 宣布,将动用团队资金全额弥补约860 万美元的不良债务。从用户视角看,这是幸运的结果;但从系统性风险角度看,这再次说明:依赖“好人”和善意兜底的结构并不可持续。危机爆发时,应该最先启动的不是公告和补偿,而是事先写入代码的机制与流程。
3. 余波:法律战的预兆、大规模外流与 TVL 下坠

事发之后,风险策展人和借贷协议纷纷以各自方式启动应对。K3 Capital 暗示可能采取法律行动,Silo Finance 也公开提到包括强制清算、司法程序在内的一系列选项。这不仅是情绪宣泄,而是围绕“谁最终承担损失、通过什么机制承担”的博弈前奏。未来不排除出现法院、监管机构与 DAO 治理多方交织的大型纷争。
相比之下,用户端的反应要更快也更简单:提款。srUSD 的储备看板显示,余额在短时间内迅速下降到约 2.5 亿美元。在 Midas 生态中,项目方与外部分析账户也都提到约 4 亿美元级别的资金外流。这并不是单一产品的挤兑,而是“vault / yield”整条叙事的信任被削弱的体现。
TVL 的下滑尤其集中在那些依靠杠杆把 TVL 做得很大的风险策展人身上。尽管各运营主体的数据不尽相同,但规律非常清楚:被杠杆吹大的 TVL,在市场恐慌时收缩得更快。 那些资金并不是因为系统足够安全才进来,而是因为“这里的利率比别处高一点点”才涌入。
4. 结构解剖:为什么同样的剧情一再重演
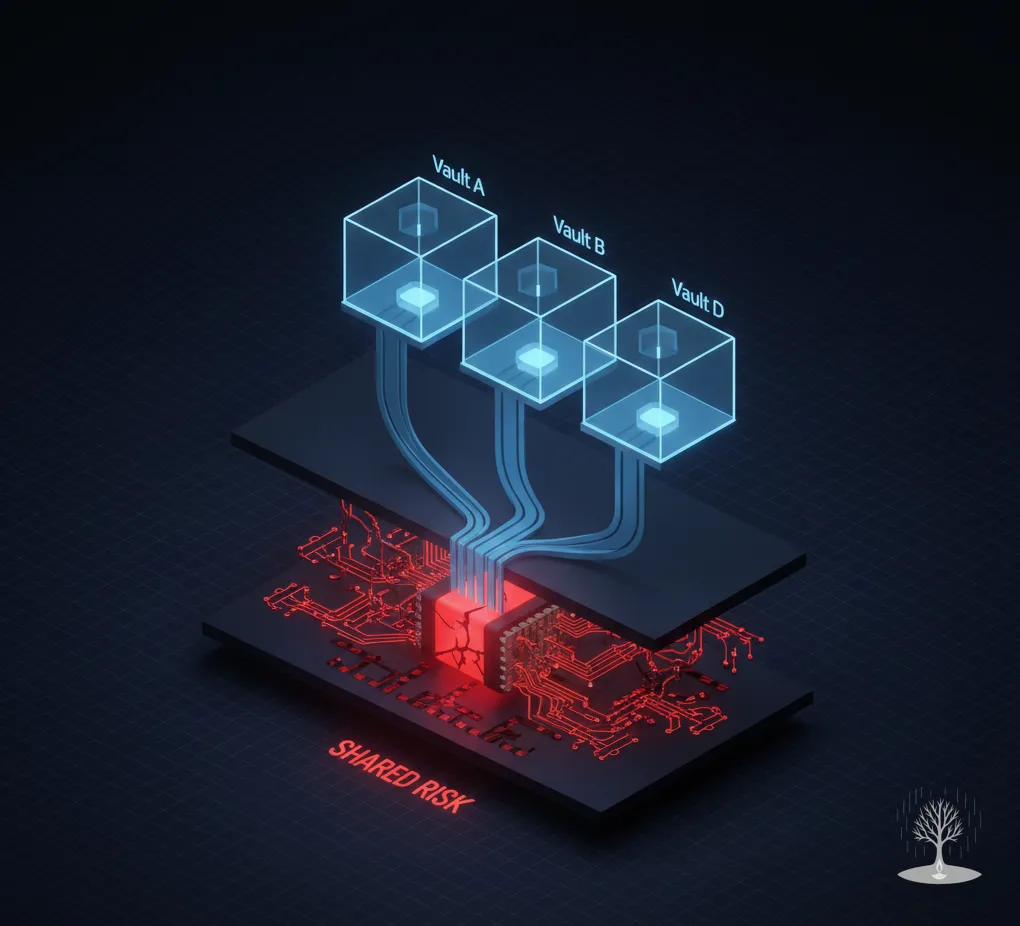
牵涉其中的项目和协议看上去错综复杂,但如果把结构拆开来看,共同点主要可以归纳为三条。
4‑1. 缺乏证明的链下对冲与权力集中型赎回
第一,缺乏关于链下对冲与权限型赎回的可验证证据。以 USDX 为例,文件中写着资产存放在 Off‑Exchange Settlement(OES)账户中,并在多家交易所建立镜像仓位以对冲 delta。但从外部无法确认这些仓位是否存在、多空方向和规模如何、展期是否按期完成、保证金余量是否充足。
直接赎回同样只对少数地址开放,而且还受制于7 天期限等运营参数。一旦危机中赎回网关被堵,链上价格就不再是信息,而是恐慌的温度计。
4‑2. 脆弱的 Oracle 失败模式
第二,Oracle 的失败模式十分脆弱。像 xUSD 那样,一旦 Oracle 在一段时间内持续给出错误的基准价,抵押系统就会在“带病状态”下继续运转。此时最关键的不是小数点后几位的精度,而是报价的持续性(liveness),以及当价格看起来异常时如何以保守方式切换到备用逻辑的明晰规则。设计者必须决定,“暂停并重估”的按钮究竟自动化到什么程度,哪些边界要交由人工或治理层来处理。
4‑3. 标签隔离与实质隔离之间的错位
第三,标签意义上的隔离,与资产实质上的隔离并不匹配。哪怕多个 vault 打着不同的名字,如果它们内部都挂在同一个 oracle、同一个赎回通道、同一套对冲与运营系统上,本质上就只是一笔巨大仓位而已。
截至 11 月中旬,USDX 的流动性大约分布为:Camelot V3 约 839 万美元、Curve 约 409 万美元、Balancer V3 约 317 万美元、Balancer V2 约 118 万美元,而 Uniswap V3 上只有几万美元的规模。在流动性如此稀薄、并被切碎到多个池子的情况下,某一个池子的摩擦和扭曲,就有可能以非线性方式影响整体价格发现。即便标签上写着“isolated market”,在实物层面也不过是同一风险经由多条路径互联。
5. 比较视角:MetaMorpho 展示的「慢权限」与「玻璃箱」

与上述方向几乎相反的设计例子,是 Morpho / MetaMorpho。它们的目标不是“相信人”,而是把设计拉向“相信流程”。
MetaMorpho vault 的核心要点如下:
- 所有关键参数——抵押因子、存借上限、Oracle 来源、在各市场之间如何分配资金——都以链上状态公开。任何人都可以读取这些值,并重建 vault 的风险敞口。
- 修改这些参数必须先经过时间锁(time-lock)。风险上限不会因为某个人当天的情绪或外部压力就突然被推翻。
- 赋予守护者(Guardian)与LP 否决权,使得风控策展人制定的变更在一定时间窗口内可以被拦下。
- 将 Owner、Curator、Allocator、Guardian 等角色分离,避免权限集中到单一实体。
在奖励结构方面,MetaMorpho 并没有统一强制执行“与风险指标挂钩的激励”。现实中,大部分 vault 仍采用业绩分成 + 管理费这种熟悉的模式。但每个 vault 如何设定风险上限、采用怎样的风险策略,都可以从链上状态与文档中查证。比如,以 Hyperliquid 的 HYPE 为基础资产的 Felix Vault 系列,其敞口上限、Oracle 配置、守护者与时间锁设定,都可以在链上直接查询。原则写在协议设计里,真正的效果来自每个 vault 的具体配置。
从这个比较框架来看,本次事件中暴露问题的许多 vault 产品,本质上仍停留在“让用户去相信人的结构”上,而市场已经开始给那些“可以相信流程的结构”支付溢价。
6. 监管与沟通:赎回权是「权利」还是「善意」?
在欧盟的 MiCA 规则中,电子货币代币(EMT)的核心要求其实很简单:必须按面值发行,并保证随时按面值赎回的权利。持有者在任何时候都可以向发行方要求按面值赎回,而发行方负有履行义务。
本次事件中出现的这些稳定币,是否真的在 EEA 区域被作为 EMT 取得牌照并进行营销,需要逐个具体分析。但从原则层面看,没有把赎回权设计成“权利”而只是运营方选择的结构,与 EMT 框架是相冲突的。当 Stables Labs 把恢复计划描述为“自愿的,且不构成法律上的赎回义务”时,无论在监管语境还是在投资者心理层面,这都是非常明确的信号。市场随即把这一点折价进价格。
危机时刻的沟通尤为关键。如果在赎回入口被关闭之后,才开始强调所谓“自愿恢复”,那么在信息严重不对称的情况下遭受损失的参与者,自然会做出最悲观的假设。信任不是在危机当下临时制造出来的,而是依靠平时就已经写进代码与合约的流程,长期积累起来的。
7. 启示:现在就该动手的五件事
第一,必须重新界定中心化风险策展人的角色与责任。在资产托管、对冲、赎回这些关键维度上,如果不能以外部可验证的形式提供信号,那么无论账面收益多高,这样的运营都是结构性高危。
第二,行业需要就“无许可过抵押借贷协议的责任边界”形成共识。Oracle 的选择与失败切换策略、针对特定抵押品的迅速上限调整、标准化的紧急暂停流程,应该被打包成一个共同层(common layer)。
第三,随着 curated vault 在多个市场间制造敞口,“isolated market” 这一说法的含义被严重稀释。如果在实际层面并未分离 Oracle、赎回、对冲与运营资源,那么标签层面的隔离几乎没有意义。若共享资源不可避免,至少需要事先写入上限(cap)、熔断(circuit breaker)以及本地化清算限额等规则。
第四,收益风险评级(yield risk rating) 的重要性会持续上升。已经有多个团队在将其产品化。Credora Network 被 RedStone 收购,把信用 / 风险数据与 Oracle 结合起来;Exponential 通过自家应用 Yo,帮助用户在不同 vault 之间比较收益与风险;Stablewatch 与 vaults.fyi 提供收益 / 风险情报;Accountable 提供经过密码学验证的 vault 数据;Block Analitica 长期为 Sky、Compound 等协议提供定制风险看板;Chaos Labs 则为 Aave 等协议公开风险数据源。随着这些工具的标准化,用户将能够根据指标而不是名字和宣传来选择 vault。
第五,散户的 DYOR 标准也需要升级。单纯比较收益率数字没有意义。至少应核对以下五点:
- 是否对链下对冲提供了可验证的 Proof‑of‑Hedge?
- 赎回是否被设计为链上可执行的权利?
- Oracle 的失败切换规则是否被清晰写明?
- 参数变更是否配有时间锁与守护者?
- 流动性是否过于单薄,或过度集中在某个单一池子?
8. 最小设计方案:可观测性、流程、权利
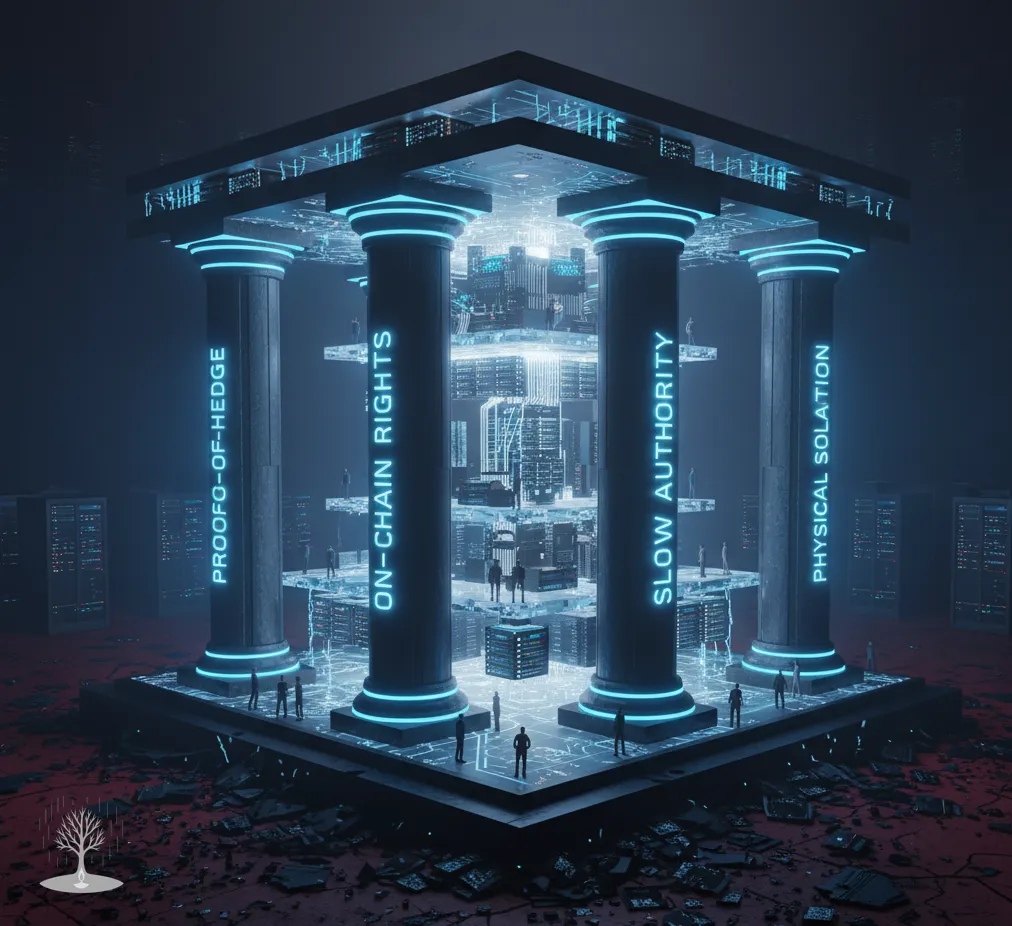
要真正避免在下一轮周期重演同一场戏,至少需要把以下四项变成默认设置:
-
Proof‑of‑Hedge(对冲证明)
使用交易所签名的凭证或零知识证明,定期将总 delta、保证金冗余与展期状态提交到链上。即便不公开全部明细仓位,也必须能证明对冲确实存在且规模足够。 -
链上赎回权
赎回必须是一项系统级的权利,而不是运营团队“心情好时施舍的好意”。即使会牺牲一点速度,也应当把赎回路径、FIFO 与优先级规则、日内限额以及紧急情形下的减记 / 按比例分配规则写死在代码里。危机来临时,首先启动的应该是这些规则,而非人。 -
慢权限(Slow Permissions)
通过时间锁、守护者否决权与角色分离,刻意拖慢参数调整节奏。保障安全的关键不在于“决策多快”,而在于决策是否可以被预期。 -
实物层面的隔离与上限 / 熔断机制
在可能的情况下,尽量在物理 / 实务层面拆分 Oracle、对冲、赎回与运营资源;确实必须共享时,则务必设置上限和熔断机制,避免共享瓶颈收敛成单点故障。
如果缺少这四项,无论挂着什么样的标签,最终都会讲回同一套老故事:一个名字全新的 vault 登场,打出高收益招牌;当外部冲击与内部瓶颈叠加时,又一次“vault 事件”被写入历史。
结语
本次事件绝不仅是几个项目的失败故事。它集中暴露了缺乏证明的对冲、权力集中型赎回、脆弱的 Oracle 失败模式以及仅在标签上“隔离”的共享瓶颈。解决之道不在于画出更漂亮的收益曲线,而在于把可观测性、流程与权利这三根支柱写进代码。Proof‑of‑Hedge、链上赎回权、慢权限与实物隔离——这四点,是在下一轮周期中存活下来的最低门槛。