
Análisis y lecciones de la crisis de desanclaje de USDX: qué se rompió y qué debemos corregir
En los últimos años, los productos DeFi vinculados a vaults y stablecoins han sufrido una serie de colapsos. Este artículo conecta esos eventos en un mismo relato y extrae los problemas estructurales comunes. La idea central es sencilla: los altos rendimientos construidos sobre estructuras opacas pueden parecer buenos resultados en tiempos normales, pero cuando coinciden shocks externos y cuellos de botella internos, se transforman en apalancamiento capaz de quebrar el sistema. El mercado ha empezado a valorar los activos no tanto por “quién los gestiona”, sino por qué procedimientos y datos sustentan esa gestión.
1. Origen: expansión de productos de vault y yield, advertencias y desatención
Con el tiempo, DeFi se ha llenado de innumerables vaults y productos de rendimiento. Esconder el riesgo mientras se exhibe solo el número de rentabilidad se volvió el estándar de facto. Etiquetas como “estrategia aislada”, “market neutral” o “delta neutral” pasaron a sustituir la confianza real. Los usuarios dejaron de vigilar posición por posición y delegaron el conjunto de la cobertura, los rollovers y la gestión de garantías en los denominados curadores de riesgo.
En ese proceso, una parte de la comunidad lanzó advertencias muy tempranas. Productos como xUSD y Midas LYT fueron citados repetidamente como ejemplos representativos. Las críticas convergían en dos puntos principales.
Primero, la dependencia de coberturas off‑chain y de estructuras de rescate permissionadas es invisible desde fuera. Si no se puede verificar si las posiciones de hedge existen de verdad, en qué dirección y por qué tamaño están abiertas, cómo se gestionan los rollovers y cuántos márgenes de seguridad hay, ni tampoco si el derecho de rescate está garantizado por código o depende del criterio discrecional del operador, el sistema se vuelve extremadamente frágil ante shocks.
Segundo, el apalancamiento se ha ido apilando una y otra vez sobre el mismo eje de riesgo. En la superficie, muchos vaults y mercados parecen estar aislados; pero si comparten la misma stablecoin, la misma cobertura y el mismo oracle, solo cambia la etiqueta, no la exposición real. Añadir más bucles sobre esta estructura para exprimir algunas décimas adicionales de rendimiento acaba vaciando de contenido la promesa de aislamiento.
Cuando estas advertencias eran ignoradas casi por completo, el gran exploit de Balancer V2 estalló el 3 de noviembre. Los atacantes explotaron un fallo de precisión (redondeo) en los composable stable pools y drenaron más de 100 millones de dólares en activos a través de varias cadenas. El ataque no tuvo como objetivo directo a xUSD ni a USDX, pero elevó la prima de riesgo en todo DeFi. Resultó natural que exchanges y protocolos de préstamo redibujaran, en poco tiempo, requisitos de margen, curvas de tipos y funding rates. A partir de ese momento, la cuestión pasó a ser qué parte del sistema se rompería antes.
Con el aumento de la tensión de mercado, la demanda de rescate se volcó sobre Stream Finance, emisor de xUSD. Los usuarios empezaron a canjear xUSD por USDC o a rotar hacia otros activos, y ese flujo se aceleró rápidamente. La secuencia posterior fue de manual: un token que pierde el peg, un oracle que reacciona tarde, puertas de rescate que se atascan y un TVL inflado por el apalancamiento, todo ello superpuesto en la misma escena.
2. Caída y morosidad: colapso del precio, errores de oráculo y bad debt
Desde comienzos de noviembre, xUSD empezó a mostrar oscilaciones violentas. Recopilando los registros de la comunidad, el token llegó a cotizar en torno a 1,26 dólares antes de invertirse y caer hasta unos 0,07 dólares. Stream Finance reconoció oficialmente pérdidas cercanas a 93 millones de dólares. De forma aislada, esto podría haberse quedado en el colapso de un proyecto concreto.
Lo que lo convirtió en un problema sistémico fue que xUSD se utilizaba masivamente como colateral on‑chain. En varios protocolos de préstamo sobrecolateralizado —Silo Finance, Morpho, Euler, Enclabs Finance, entre otros— el oracle de xUSD estaba erróneamente fijado alrededor de 1,26 dólares. Aunque el precio on‑chain se desplomó, el oracle seguía marcando por encima de 1 dólar. Como consecuencia, las posiciones colateralizadas con xUSD dejaron de poder liquidarse correctamente, y el bad debt empezó a acumularse con rapidez en múltiples mercados. Las estimaciones comunitarias sitúan el agujero total en la franja de 100 a 300 millones de dólares, aunque la cifra exacta dependerá de la contabilidad y las publicaciones posteriores de cada protocolo.
El shock se transmitió inmediatamente a otros stables. deUSD, de Elixir, dependía de xUSD para el 65% de su colateral. A medida que xUSD colapsaba, deUSD cayó también de 1 dólar hasta alrededor de 0,007 dólares, llevando al proyecto a una fase de cierre de facto. Los gráficos de precio y los datos de negociación muestran con claridad la caída abrupta y el agotamiento de la liquidez.
En el mismo periodo, Aave suspendió temporalmente en Ethereum mainnet los mercados que aceptaban deUSD y sdeUSD como colateral. El oracle había comenzado a leer deUSD cerca de 0,86 dólares, mientras que en determinadas rutas seguía observándose alrededor de 1,06 dólares, revelando una clara discrepancia. Aave optó por “parar y reevaluar el riesgo” en lugar de “seguir operando sobre precios ligeramente atrasados y potencialmente erróneos”. Desde el punto de vista del diseño del sistema, esta decisión refleja la máxima de que es mejor detenerse que seguir ejecutando en un estado defectuoso.
Paralelamente, las defensas de USDX y sUSDX también cedieron. El 6 de noviembre, USDX cayó a la franja de 0,35–0,60 dólares, y algunos agregadores registraron incluso operaciones en torno a 0,30 dólares. sUSDX, que hasta poco antes cotizaba en la zona de 1,1 dólares, se desplomó hasta la franja de los 0,6 dólares en esos días. No se trataba de una volatilidad cualquiera, sino de que el mercado estaba incorporando dudas sobre si los mecanismos de rescate funcionaban realmente.
La estructura de rescate de USDX fue permissionada desde el principio. Solo las direcciones que superaban los procesos de KYC/KYB podían rescatar directamente, y el camino por defecto consistía en un rescate a 7 días en USDT. Cuando, en plena crisis, ese gateway de rescate empezó a sufrir retrasos, la conversión entre el activo subyacente (USDX) y el derecho de staking (sUSDX) prácticamente se detuvo. Los arbitrajistas dejaron de querer desempeñar el papel de “comprador final” que adquiere USDX con descuento y lo rescata a la par para capturar el spread. Los datos posteriores muestran velas claras de USDX negociándose en torno a 0,064 dólares.
Los operadores anunciaron con retraso un “recovery arrangement”. El problema es que el programa se describía como un “esfuerzo de recuperación voluntario” y, en términos explícitos, no como “una obligación legal de rescate ni una garantía”. Cuando un proyecto que en tiempos normales enfatiza su encaje regulatorio, en plena crisis pasa a decir “esto no es una obligación legal”, el mercado lo interpreta de inmediato como la ausencia de un derecho de rescate a la par. Desde ese punto, USDX deja de ser un “token cuyo objetivo es cotizar a 1 dólar” para convertirse en algo que no confiere un “derecho exigible a cobrar 1 dólar”.
Los protocolos expuestos a este colateral reaccionaron de maneras muy distintas. Lista DAO, mediante la ya famosa propuesta LIP‑022, abrió una votación de emergencia de una hora y, antes incluso de que concluyera, empleó flash loans para liquidar forzosamente las posiciones en USDX. Después, el tipo de interés de ese mercado se reconfiguró al 3%. Se llegó a informar de picos de tipos de préstamo de cientos por ciento durante el episodio. Otros mercados, en cambio, dejaron prácticamente que las pérdidas se pudrieran sin una acción clara, amplificando la incertidumbre.
En el ecosistema de Sei, sfastUSD también se desplomó de 1 dólar hasta casi cero. Yei Finance, que lo aceptaba como colateral, anunció que cubriría con fondos del equipo aproximadamente 8,6 millones de dólares de bad debt. Desde la perspectiva del usuario es una buena noticia; desde la óptica del riesgo sistémico, vuelve a mostrarse que las estructuras que dependen, en última instancia, de la buena voluntad humana no son sostenibles. Cuando estalla una crisis, lo que debe activarse primero no son los comunicados ni los rescates discrecionales, sino el código y los procedimientos.
3. Resaca: preludio de batallas legales, grandes salidas y caída del TVL

Tras el estallido, los curadores de riesgo y los protocolos de préstamo comenzaron a reaccionar cada uno a su manera. K3 Capital insinuó posibles acciones legales y Silo Finance habló públicamente de opciones que incluían liquidaciones forzosas y procedimientos judiciales. No se trata de un arrebato emocional, sino de los primeros compases de una disputa sobre quién va a soportar las pérdidas y a través de qué mecanismos. Es probable que veamos conflictos complejos en los que se crucen tribunales, autoridades regulatorias y gobernanza de DAOs.
Los usuarios, en cambio, reaccionaron de forma mucho más rápida y sencilla: retiraron fondos. El panel de reservas de srUSD mostró un descenso acelerado de los saldos hasta situarse en torno a 250 millones de dólares, y en el ecosistema de Midas tanto el equipo como analistas externos mencionaron salidas en el orden de los 400 millones de dólares. No fue un simple bank run sobre un producto concreto, sino una pérdida de confianza en el conjunto de la narrativa de “vault / yield”.
La caída del TVL afectó con especial intensidad a los curadores de riesgo que habían inflado sus cifras con mucho apalancamiento. Aunque los datos varían según el operador, el patrón es evidente: un TVL inflado por el apalancamiento se desinfla mucho más rápido cuando el mercado se asusta. Ese capital no entró porque el sistema fuera seguro, sino porque “el rendimiento era un poco mejor que en otros sitios”.
4. Anatomía estructural: por qué se repite el mismo patrón
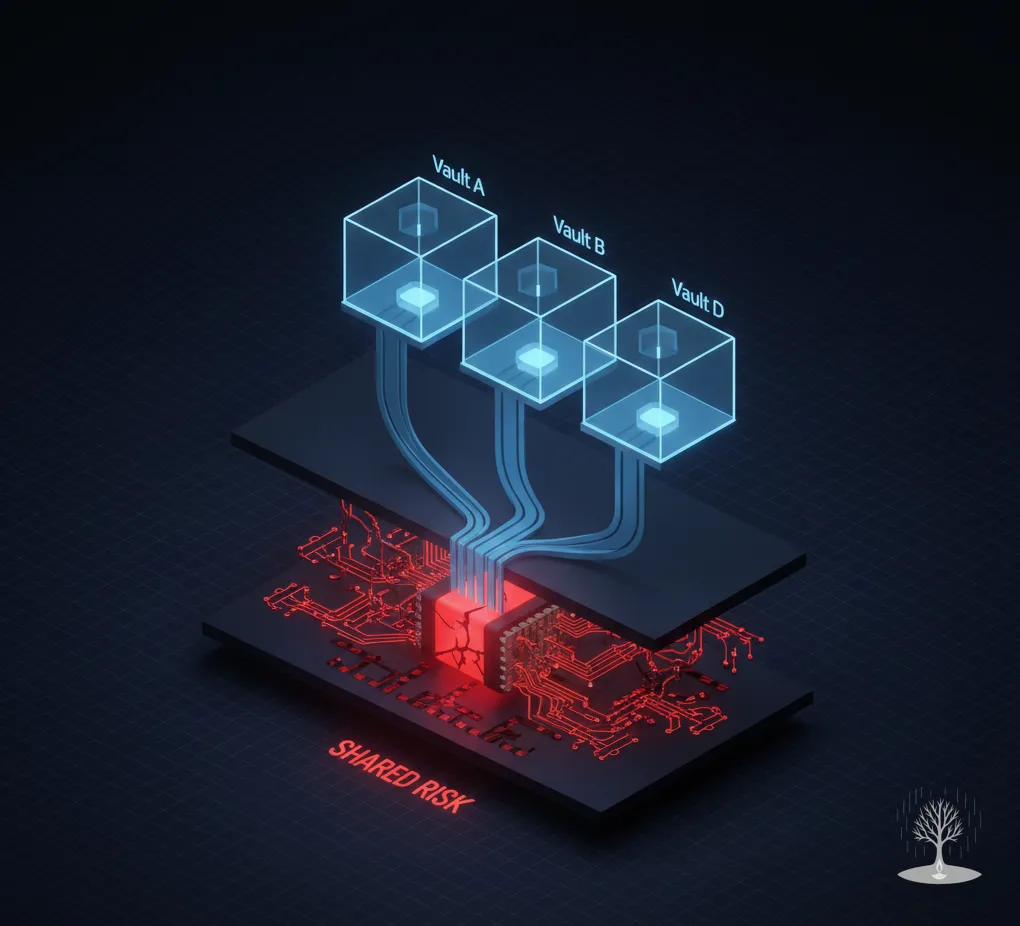
Sobre el papel, muchos proyectos y protocolos distintos parecen entrelazados, pero al descomponer la estructura emergen tres factores comunes.
4‑1. Coberturas off‑chain sin prueba y rescates permissionados
Primero, no hay pruebas verificables de las coberturas off‑chain ni de los rescates permissionados. Tomemos USDX como ejemplo: la documentación afirma que los activos se custodian en cuentas de Off‑Exchange Settlement (OES) y que se abren posiciones espejo en varios exchanges para neutralizar el delta. Desde fuera, sin embargo, no se puede saber si esas posiciones existen realmente, en qué dirección y por cuánto están abiertas, si los rollovers se ejecutan a tiempo o si el margen de seguridad es suficiente.
Los rescates directos también están limitados a un conjunto de direcciones, y además sujetos a parámetros operativos como ese plazo de 7 días. Cuando en una crisis el gateway de rescate se atasca, el precio on‑chain deja de ser una señal de información para convertirse en un termómetro del miedo.
4‑2. Modos de fallo frágiles en los oracles
Segundo, los modos de fallo de los oracles son frágiles. En casos como xUSD, si el oracle mantiene durante un tiempo un precio de referencia equivocado, el sistema de colateral sigue funcionando en un estado bugueado. En ese escenario, lo más importante no es la precisión hasta la última cifra decimal, sino la liveness del feed y la existencia de reglas claras sobre cómo hacer failover de forma conservadora cuando los valores parecen anómalos. Hay que decidir hasta dónde se automatiza el botón de “pausar y reevaluar” y qué parte se delega al nivel humano o de gobernanza.
4‑3. Desajuste entre el aislamiento en la etiqueta y el aislamiento real
Tercero, existe un desajuste entre el aislamiento de etiqueta y el aislamiento real. Aunque varios vaults luzcan nombres diferentes, si internamente se apoyan en el mismo oracle, el mismo gateway de rescate y la misma infraestructura de hedge y operaciones, en la práctica equivalen a una única posición gigante.
Hacia mediados de noviembre, la liquidez de USDX se distribuía aproximadamente así: unos 8,39 millones de dólares en Camelot V3, 4,09 millones en Curve, 3,17 millones en Balancer V3, alrededor de 1,18 millones en Balancer V2 y apenas unas decenas de miles en Uniswap V3. Cuando la liquidez es tan fina y está fragmentada entre varios pools, la fricción o distorsión en uno solo puede influir de manera no lineal en el proceso global de descubrimiento de precios. Aunque la etiqueta diga “isolated market”, en términos reales es el mismo riesgo conectado por múltiples canales.
5. Marco comparativo: el “poder lento” y la “caja de cristal” de MetaMorpho

Un ejemplo que apunta en la dirección contraria es Morpho / MetaMorpho. Su filosofía no es “confiemos en las personas”, sino desplazar el diseño hacia “confiemos en los procedimientos”.
El núcleo de un vault de MetaMorpho se resume así:
- Todos los parámetros críticos —factores de colateral, límites de suministro y endeudamiento, fuentes de oracle y asignación entre mercados— se exponen como estado on‑chain. Cualquiera puede leerlos y reconstruir las exposiciones del vault.
- Cambiar estos parámetros requiere un time‑lock. Los límites de riesgo no pueden invertirse de la noche a la mañana por el estado de ánimo de alguien o por presión externa.
- Se asignan derechos de veto a guardians y LPs, de modo que las modificaciones decididas por los curadores de riesgo pueden bloquearse dentro de una ventana temporal.
- Los roles de Owner, Curator, Allocator y Guardian se separan, evitando la concentración de poder en una sola entidad.
En cuanto a incentivos, MetaMorpho no impone una norma universal de “recompensas pegadas a métricas de riesgo”. En la práctica, la mayoría de los vaults sigue utilizando el esquema clásico de comisión de rendimiento y comisión de gestión. Lo que sí se puede inspeccionar en el estado on‑chain y en la documentación es cómo fija cada vault sus límites de riesgo y qué políticas aplica. Por ejemplo, en los vaults Felix basados en HYPE de Hyperliquid, los límites de exposición, la configuración del oracle, los guardians y los time‑locks son consultables directamente en la cadena. El principio vive en el diseño del protocolo; el efecto real surge de la configuración concreta de cada vault.
Desde este marco, muchos de los productos implicados en la reciente crisis permanecían anclados en estructuras que obligan al usuario a confiar en personas. El mercado, en cambio, ha empezado a pagar una prima por diseños en los que se puede confiar en los procedimientos.
6. Regulación y comunicación: ¿el derecho de rescate es “derecho” o “buena voluntad”?
Bajo el marco de MiCA en la UE, el requisito fundamental de los e‑money tokens (EMT) es directo: deben emitirse a la par y garantizar en todo momento un derecho de rescate a la par. El tenedor puede exigir en cualquier momento el rescate al valor nominal, y el emisor está obligado a cumplirlo.
Si las stablecoins mencionadas en este episodio estaban realmente licenciadas o comercializadas como EMT en el EEE es una cuestión a analizar caso por caso. A nivel de principios, sin embargo, las estructuras que no codifican el rescate como un derecho, sino como una opción operativa chocan frontalmente con el marco de EMT. Cuando Stables Labs califica su programa de recuperación como “voluntario” y “no una obligación legal de rescate”, lanza una señal inequívoca tanto en términos regulatorios como psicológicos. El mercado la traduce inmediatamente en un factor de descuento.
La comunicación en plena crisis es especialmente crítica. Si se empieza a destacar la “recuperación voluntaria” solo después de haber cerrado los gateways de rescate, los participantes que sufren pérdidas bajo una fuerte asimetría de información harán, de forma racional, la hipótesis más pesimista. La confianza no se fabrica en el instante de la crisis; se construye de antemano a través de procedimientos codificados en contratos y en código.
7. Lecciones: cinco cosas que corregir ya
Primero, debemos redefinir el papel y las responsabilidades de los curadores de riesgo centralizados. Una operación que no ofrece señales clave sobre custodia, coberturas y rescates en forma verificable externamente resulta estructuralmente peligrosa, por muy atractivos que parezcan los rendimientos.
Segundo, el sector necesita un consenso sobre el alcance de responsabilidad de los protocolos de préstamo sobrecolateralizados y permissionless. La elección de oracles y sus políticas de failover, los ajustes rápidos de límites para ciertos colaterales y los procedimientos estándar de pausa de emergencia deberían agruparse en una capa común.
Tercero, a medida que los curated vaults generan exposiciones a lo largo de múltiples mercados, se diluye el significado práctico de “isolated market”. Sin separar de verdad oracles, rutas de rescate, coberturas y recursos operativos, el aislamiento en la etiqueta aporta poco. Cuando el uso de recursos compartidos sea inevitable, al menos deben existir reglas claras de caps, circuit breakers y límites de liquidación localizados.
Cuarto, la importancia de los ratings de riesgo de yield va a crecer. Varios equipos ya trabajan en productos de este tipo. Credora Network fue adquirida por RedStone, combinando datos de crédito y riesgo con servicios de oracle; Exponential se integra con su app Yo para comparar rendimiento y riesgo entre vaults; Stablewatch y vaults.fyi ofrecen inteligencia de rendimiento y riesgo; Accountable aporta datos de vaults verificados criptográficamente; Block Analitica lleva años proporcionando paneles de riesgo a medida para protocolos como Sky y Compound; y Chaos Labs publica feeds de riesgo para Aave, entre otros. A medida que estas herramientas se estandaricen, los usuarios podrán elegir vaults en función de métricas, no solo de nombre y marketing.
Quinto, el checklist de DYOR para el usuario minorista también debe subir de nivel. Comparar únicamente números de APY carece de sentido. Al menos, debería comprobarse lo siguiente:
- ¿El producto demuestra sus coberturas off‑chain mediante algún tipo de Proof‑of‑Hedge?
- ¿El rescate está garantizado como un derecho ejecutable on‑chain?
- ¿Las reglas de failover de los oracles están definidas de forma explícita?
- ¿Los cambios de parámetros cuentan con time‑locks y guardians?
- ¿La liquidez es demasiado fina o está excesivamente concentrada en un único pool?
8. Diseño mínimo: observabilidad, procedimiento, derechos
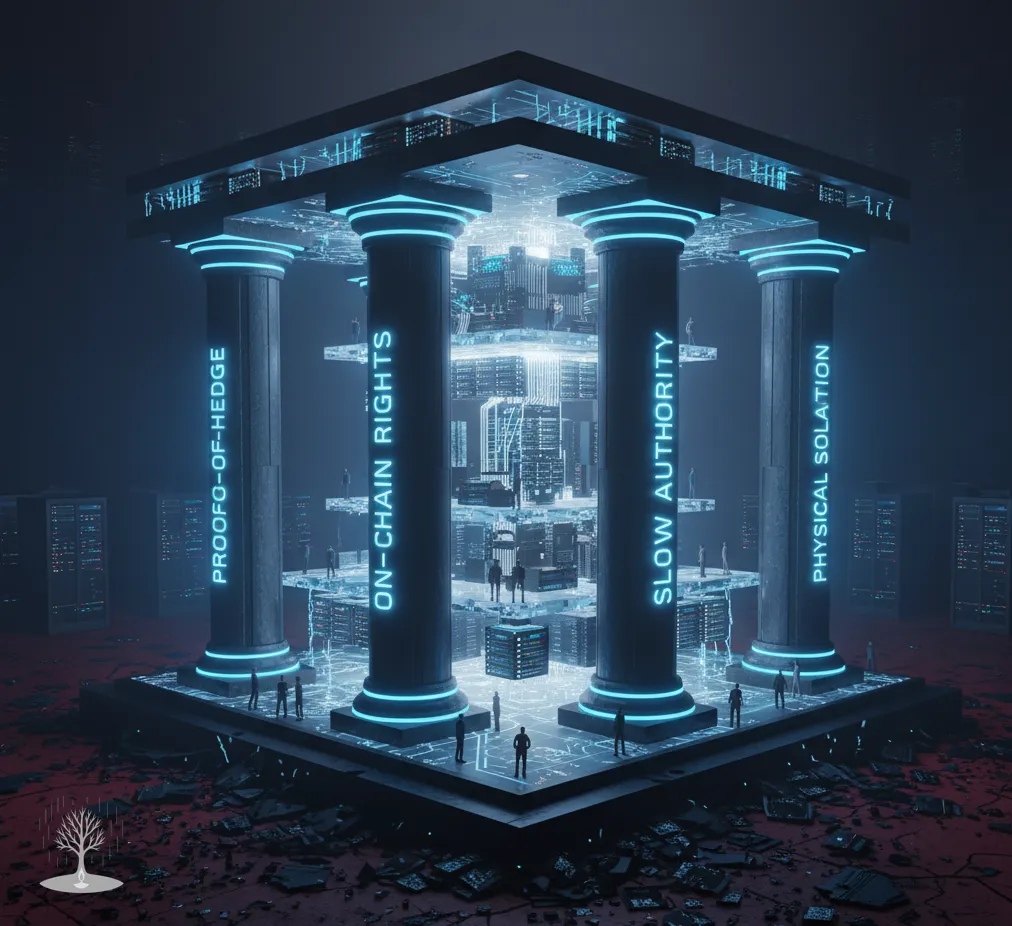
Para no repetir esta misma historia en el próximo ciclo, al menos las siguientes cuatro piezas deberían convertirse en configuraciones por defecto:
-
Proof‑of‑Hedge (prueba de cobertura)
Emplear recibos firmados por exchanges o pruebas de conocimiento cero para comprometer periódicamente en la cadena el delta total, los márgenes de seguridad y el estado de los rollovers. Aunque no se publiquen todas las posiciones al detalle, el sistema debe poder demostrar que las coberturas existen y son suficientes. -
Derechos de rescate on‑chain
El rescate debe ser un derecho a nivel de sistema, no un acto de “buena voluntad” por parte del equipo. Incluso si eso implica cierta pérdida de rapidez, la ruta de rescate, las reglas de FIFO y prioridad, los límites intradía y los criterios de haircut o reparto pro‑rata en emergencias deben codificarse de forma rígida. En una crisis, quienes deben activarse primero son estas reglas, y no la discreción humana. -
Poder lento (Slow Permissions)
Mediante time‑locks, vetos de guardians y separación de roles, los cambios de parámetros deben hacerse deliberadamente lentos. Lo que genera seguridad no es tanto “decidir rápido”, sino la previsibilidad de las decisiones. -
Separación real de recursos más caps y circuit breakers
Siempre que sea posible, separar en el plano operativo los oracles, las coberturas, las rutas de rescate y los recursos de operación; cuando la compartición sea inevitable, imponer caps y mecanismos de cortacircuito, para que los cuellos de botella compartidos no se conviertan en un único punto de fallo.
Si estas cuatro piezas faltan, el mismo relato se repetirá con independencia de la etiqueta. Aparecerá un nuevo vault con un nombre distinto, ofrecerá altos rendimientos y, cuando coincidan shocks externos y cuellos de botella internos, presenciaremos otra “crisis de vault” con un nuevo envoltorio.
Conclusión
Este episodio no es solo la historia del fracaso de varios proyectos. Es el momento en que coberturas sin prueba, rescates permissionados, modos de fallo frágiles en los oracles y cuellos de botella compartidos camuflados bajo etiquetas de aislamiento quedaron expuestos a la vez. La solución no pasa por dibujar curvas de rendimiento más atractivas, sino por fijar en código tres pilares: observabilidad, procedimiento y derechos. Proof‑of‑Hedge, derechos de rescate on‑chain, poder lento y separación real de recursos: estas cuatro piezas son las condiciones mínimas para sobrevivir al próximo ciclo.
Leer a continuación
Once cartas, 83 días: las criptomonedas se convierten en el banco
Once empresas solicitaron cartas fiduciarias a la OCC en 83 días. Qué permite la carta, por qué GENIUS la exige, y qué cuesta la consolidación.
Cómo se lanzan los tokens ahora: Echo, Legion, MetaDAO
Un promedio de -54% en el año de lanzamiento desacreditó la meta de puntos. Los rieles propiedad de exchanges y los launchpads de futarquía cambian quién recibe la asignación, no el float ni el FDV.
Privacidad con salida: conjuntos de asociación tras la tormenta
Pools de privacidad, Railgun, y qué resuelven realmente el veredicto dividido del caso Storm y el nuevo juicio de octubre de 2026 sobre el diseño de privacidad onchain.